Administration
Le groupe Administration de la zone « Nœud » regroupe les services serveur du nœud, les stockages, le matériel, la licence et la maintenance. Les écrans du groupe sont accessibles au rôle administrateur. La configuration initiale du nœud est décrite dans Premier démarrage et activation.
Paramètres du serveur
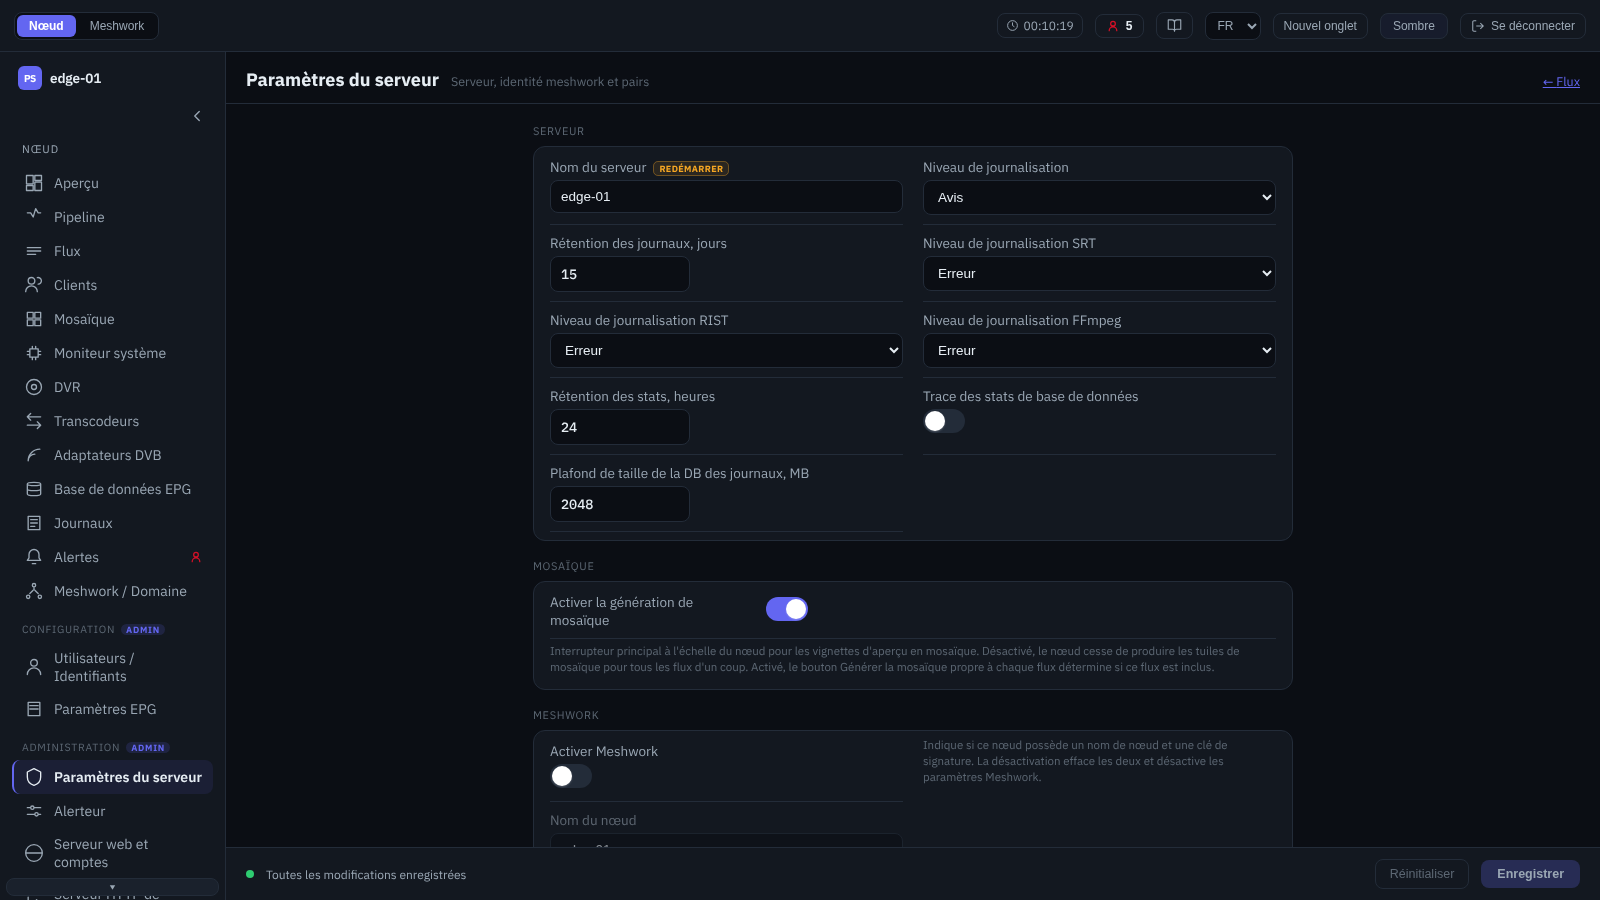
Paramètres du serveur.
Paramètres généraux du nœud. L’écran réunit plusieurs groupes de paramètres sous un même panneau d’enregistrement :
- Serveur
Nom du serveur, niveau de journalisation (global et séparément pour les bibliothèques SRT, RIST et FFmpeg), durée de conservation des journaux, profondeur et traçage des statistiques de la base de données, ainsi que les limites de taille des deux bases — journaux et statistiques.
La base de statistiques est bornée de deux côtés. « Conservation des statistiques, heures » définit la fenêtre, et « Limite de taille de la base de statistiques, MB » le volume. Zéro dans la limite signifie « sans limite », et la base n’est alors élaguée que par la fenêtre ; une valeur non nulle inférieure à 16 Mo est relevée par le nœud à 16. Sous le champ, le nœud indique le bilan du dernier nettoyage : combien d’historique subsiste, quelle est la taille de la base et combien de temps le nettoyage a pris. Si la limite de taille s’est avérée plus stricte que la fenêtre, il y est également indiqué quelle quantité d’historique est effectivement conservée et quelle quantité est configurée.
- Mosaïque
Interrupteur global du nœud pour la génération de la mosaïque ; la mosaïque elle-même — Mosaïque.
- Meshwork
Activation de la participation du nœud au Meshwork et son identification : nom du nœud, note, domaine Meshwork, ainsi que les ports HTTP et HTTPS publics auxquels le nœud est joignable depuis l’extérieur (Nœuds derrière un NAT), les domaines supplémentaires du mode super-nœud et l’interface d’annonce, dont le nœud communique l’adresse à ses voisins (Nœud à plusieurs réseaux). Ce que signifient ces paramètres : Paramètres du nœud.
- Pairs Meshwork
Liste des nœuds voisins et secret de signature partagé pour un échange sécurisé (Voisins et secrets). Une interface d’annonce propre peut être définie pour chaque voisin ; sous la liste sont affichées les interfaces d’annonce des nœuds qui n’y figurent pas.
- Contact Meshwork (avancé)
Paramètres d’interrogation des pairs : nombre de threads de travail et délai d’attente du contact. Sur un nœud en version 2.0.2.417 ou ultérieure, on trouve au même endroit deux champs de l’alerte de voisin inactif (Catalogue des codes d’alerte) :
« Alerte de nœud hors ligne après, s » — combien de temps un voisin peut rester silencieux avant l’alerte : de 0 à 3600, 60 par défaut ; les valeurs inférieures à 15 comptent pour 15 ;
« Délai de grâce après arrêt planifié, s » — pendant combien de temps ne pas déclencher l’alerte après qu’un voisin a annoncé un arrêt ou un redémarrage planifié : de 0 à 86400, 300 par défaut.
Une valeur hors plage est signalée sous le champ, et les paramètres ne peuvent pas être enregistrés. Un nœud de version antérieure ne comporte pas ces champs.
La configuration initiale du nœud — dans Réglages initiaux ; le déploiement du Meshwork — dans Construction d’un réseau Meshwork.
Alerteur
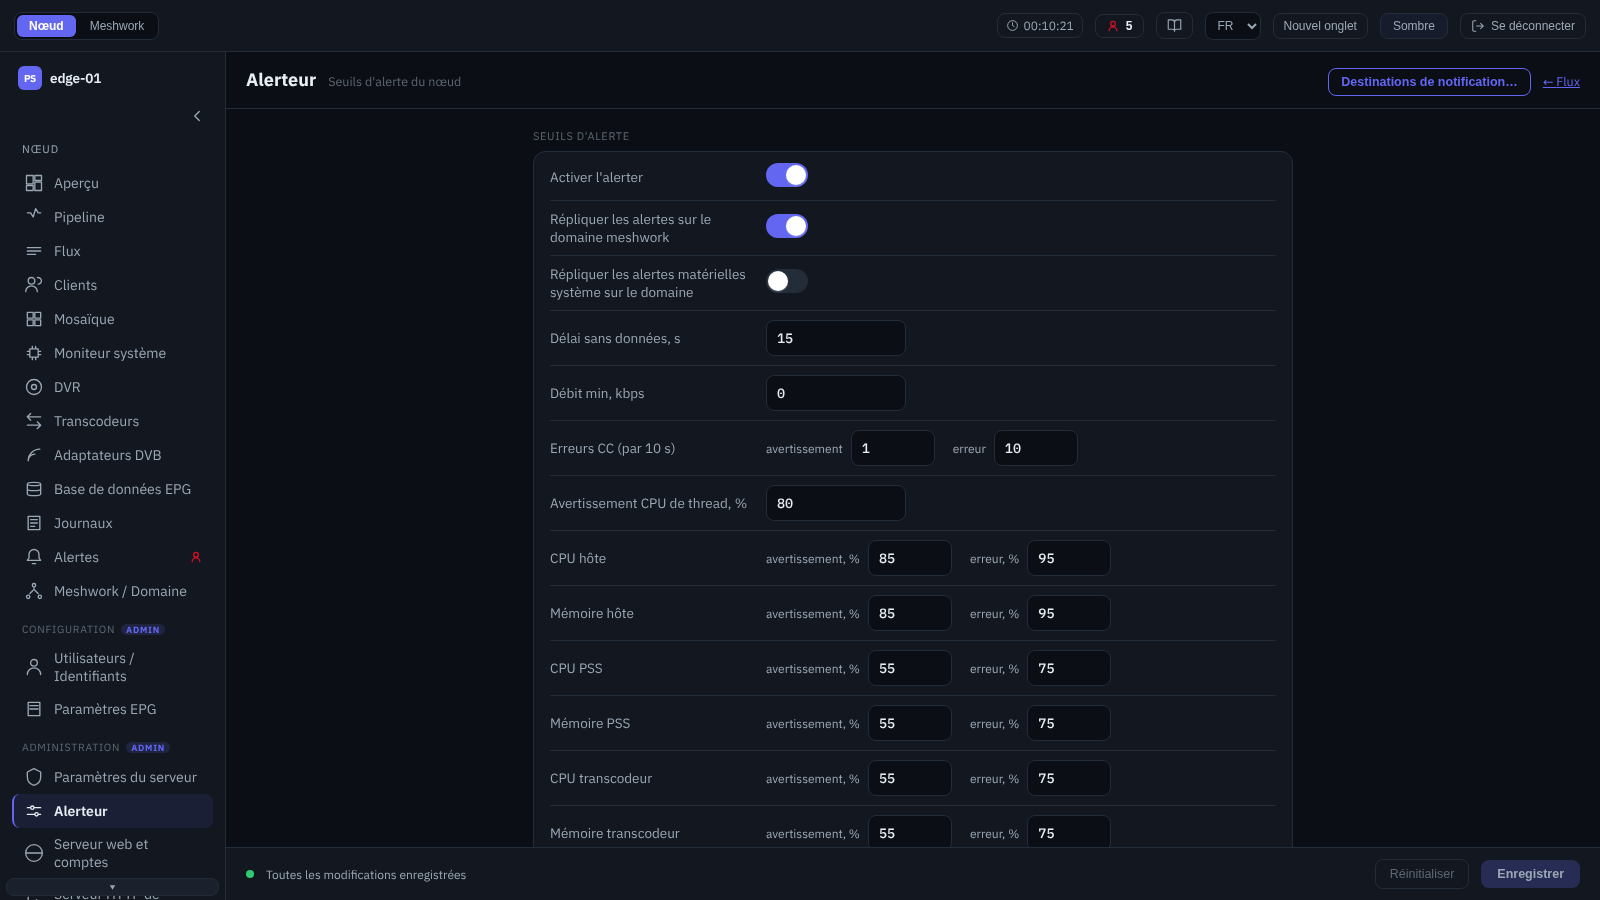
Paramètres de l’Alerteur.
Seuils de déclenchement des alertes du nœud et règles de leur réplication. Outre l’activation globale de l’alerteur, sont définis :
seuils de flux — délai d’absence de données, débit minimal, compteurs d”erreurs CC (paires « avertissement / erreur ») ;
sur un nœud en version 2.0.2.417 ou ultérieure, sous la ligne des erreurs CC — la temporisation de l’alerte d’erreurs CC : « Lever l’alerte CC après, s » et « Effacer l’alerte CC après, s » (de 0 à 3600 secondes, 30 et 60 par défaut ; 0 — immédiatement) ;
sur un nœud en version 2.0.2.420 ou ultérieure (chaque champ — si le nœud le prend en charge), le bloc « Resynchronisation d’entrée (codes 58, 59, 61) » — seuils par heure : « Resynchronisations avec perte par heure (code 58) » (3 par défaut), « Resynchronisations sans perte par heure (code 61) » (de 0 à 256, 0 par défaut) et « Resynchronisations de sortie par heure (code 59) » (6 par défaut), 0 — désactivé partout ; « Lever après des heures calmes » (de 1 à 24, 2 par défaut) ;
au même endroit, le bloc « Entrées de secours (code 65) » — l’interrupteur « Alerter sur les entrées de secours en échec » (activé par défaut) et « Oublier l’erreur d’une entrée de secours après, min » (de 0 à 525600, 1440 par défaut ; 0 — jamais ; indisponible lorsque l’interrupteur est désactivé) ; le sens des codes est décrit dans Catalogue des codes d’alerte, leurs jetons : 58 —
sync-gap-resync, 59 —sync-rt-resync, 61 —sync-gap-absorbed, 65 —backup-input-error(Liste des alertes) ;un avertissement distinct sur la charge CPU du thread de travail qui dessert un flux ou un adaptateur DVB (en pourcentage) ;
seuils de ressources — CPU et mémoire de l’hôte, CPU et mémoire du processus et du transcodeur, charge réseau, GPU, utilisation du disque (en pourcentage, paires « avertissement / erreur ») ; sur un nœud en version 2.0.2.416 ou ultérieure, la ligne « GPU » est suivie d’une ligne « Mémoire vidéo GPU » — les seuils de l’alerte de remplissage de la mémoire vidéo d’une carte NVIDIA ;
sur un nœud en version 2.0.2.416 ou ultérieure — la temporisation des alertes système : « Déclencher l’alerte système après, s » et « Effacer l’alerte système après, s » (de 0 à 3600 secondes, 30 et 60 par défaut ; 0 — immédiatement) ;
temps de lecture/écriture des stockages DVR ;
en présence d’une réception DVB — seuils de qualité du signal des frontends (niveau du signal, SNR, taux d’erreur binaire, blocs non corrigés).
Sous l’activation globale, le nœud rappelle sur quoi agit cet interrupteur : désactiver l’alerteur coupe aussi la livraison externe (le processus, Telegram et l’e-mail), y compris pour les alertes répliquées depuis les voisins du domaine et pour l’avis de résolution d’un incident déjà signalé.
La réplication des alertes à l’échelle du domaine Meshwork et, séparément, celle des alertes matérielles système s’active également ici (Réplication des alertes à l’échelle du domaine). La livraison externe se configure dans une fenêtre distincte (Destinations d’alerte).
Le modèle d’alertes est décrit dans Fonctionnement d’une alerte, les seuils — dans Paramètres de l’alerter. La consultation des alertes actives s’effectue sur l’écran Alertes.
Destinations d’alerte
La fenêtre de livraison externe des alertes s’ouvre depuis l’écran Alerteur avec le bouton « Destinations d’alerte… ». Les canaux sont répartis en onglets ; chacun possède son propre seuil de gravité minimale de l’événement :
- Processus
Lancement d’une commande externe à chaque événement d’alerte, avec un délai d’expiration défini. Le lancement de la commande et ce qu’elle reçoit, ainsi que des modèles de scripts, sont décrits dans Scripts externes pour les alertes.
- Telegram
Envoi vers Telegram : jeton du bot et liste des ID de chat.
Envoi par SMTP : hôte et port du serveur, mode TLS (STARTTLS, TLS implicite ou sans chiffrement), vérification du certificat du serveur, identifiants, adresses de l’expéditeur et des destinataires.
Tous les onglets de la fenêtre sont soumis à l’activation globale de l’alerteur sur l’écran Alerteur : lorsque le service est désactivé, un canal configuré n’envoie rien. Les règles de livraison sont décrites dans Livraison externe des alertes.
Serveur web et comptes
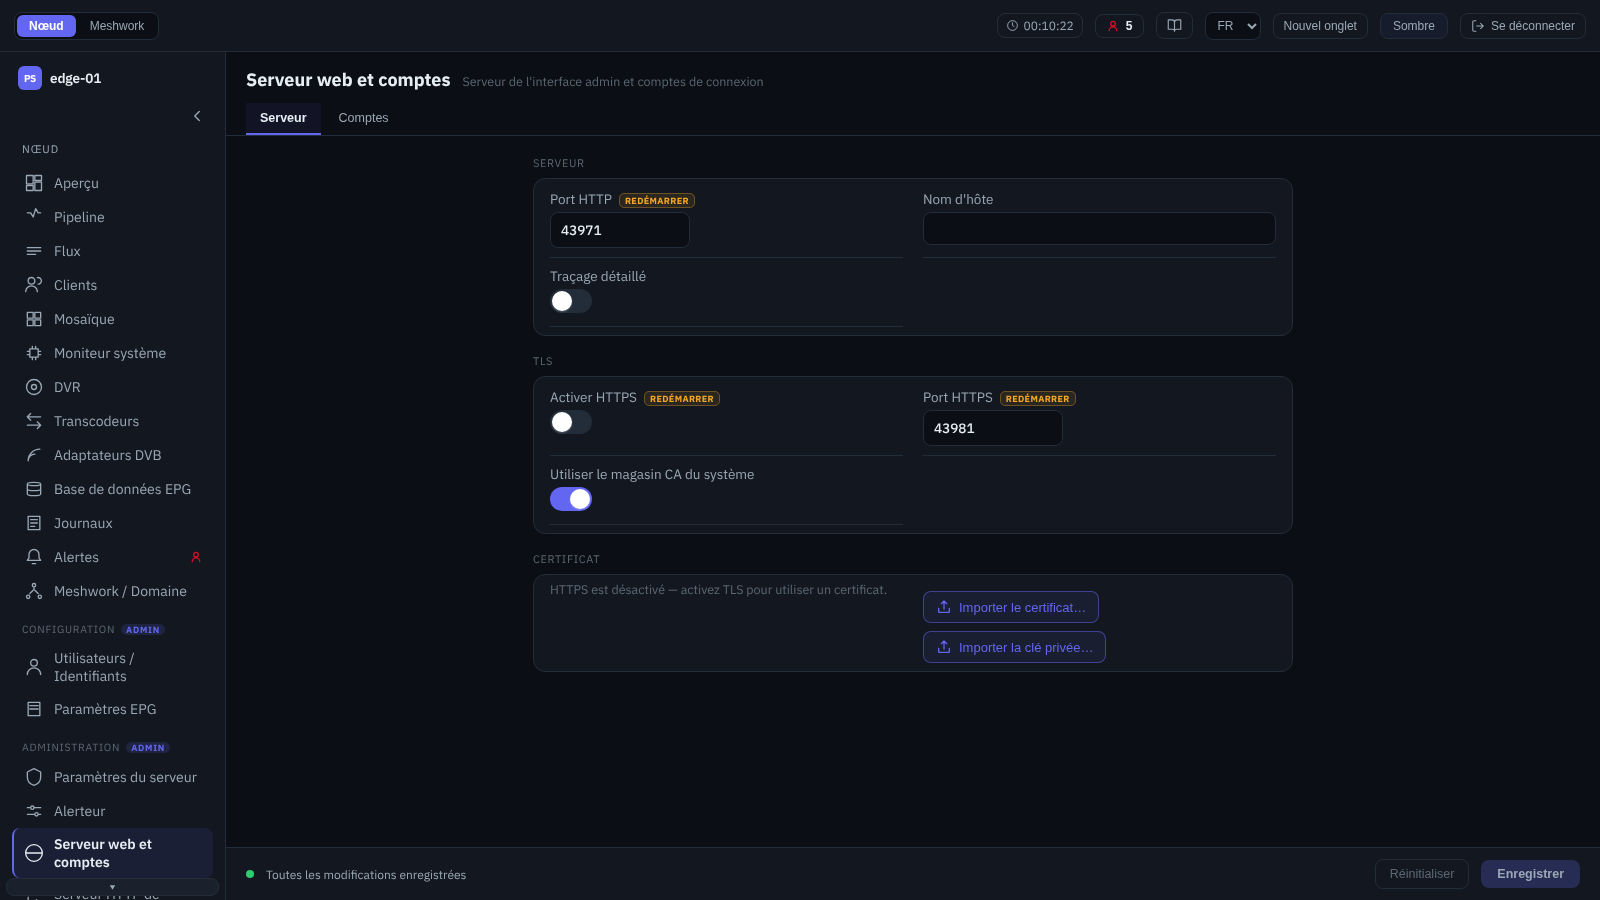
Serveur web et comptes.
Configuration du serveur web du panneau d’administration et des comptes de connexion. L’écran contient les onglets :
- Serveur
Port HTTP et nom d’hôte, activation de HTTPS avec un port distinct et le choix du magasin CA, traçage détaillé. Tant que HTTPS est désactivé, le « Port HTTPS » et le choix du magasin CA sont grisés avec la mention « HTTPS est désactivé — activez TLS pour utiliser le certificat. » ; les champs réagissent au commutateur lui-même, sans attendre l’enregistrement, et les valeurs saisies ne sont pas perdues. Plus bas figurent les informations sur le certificat TLS courant (sujet, émetteur, période de validité, SAN) avec les actions d’import du certificat et de la clé privée et de rechargement de TLS ; lorsque HTTPS est désactivé, le panneau affiche la même mention à la place des informations, mais l’import reste accessible.
- Comptes
Comptes locaux de connexion au panneau et leurs rôles — Admin, Restricted admin, Viewer (Accès et rôles). Pour chacun sont définis l’identifiant, le mot de passe et le rôle ; les entrées peuvent être ajoutées, modifiées et supprimées. À la création, le mot de passe est obligatoire ; à la modification, le champ du mot de passe est affiché vide et, s’il n’est pas renseigné, le mot de passe reste inchangé.
Le dernier commutateur d’un compte est « Connexion automatique », désactivé par défaut. Avec lui, un navigateur qui s’est connecté une fois sous ce compte ouvre l’interface de ce nœud sans formulaire de connexion pendant les 14 jours suivants ; les comptes à connexion automatique sont marqués dans la liste par le mot « Connexion automatique ». Le délai est compté à partir de la connexion et n’est pas prolongé par le travail : à son expiration, le formulaire réapparaît. Un lien vers un nœud voisin suivi depuis cette interface transmet la session plus loin : un nœud du domaine s’ouvre déjà connecté. Pour cela, plusieurs conditions doivent être remplies. Le voisin doit publier son point d’entrée (HTTP ou HTTPS) ; il est visible dans les détails de sa ligne sur l’écran « Nœuds » (Nœuds). Le domaine par lequel les nœuds se voient doit être le domaine propre des deux : une liaison passant uniquement par le domaine supplémentaire du mode super-nœud ne transmet la session dans aucun sens. Et si le voisin dispose de son propre compte portant le même identifiant, c’est son commutateur à lui qui tranche : avec « Connexion automatique » désactivée, il n’accepte pas une telle session. Si le voisin n’a pas de tel compte, la session s’ouvre chez lui avec le rôle Viewer, quel que soit le rôle du compte sur le nœud d’origine. Lorsque l’une de ces conditions n’est pas remplie, un voisin accessible s’ouvre tout de même, mais à sa propre adresse et avec le formulaire de connexion. Une adresse de voisin saisie à la main ne transmet pas la session, pas plus qu’un compte sans connexion automatique.
Le nœud explique lui-même un refus : au-dessus du contenu apparaît un bandeau « Ouvert sans connexion : … » indiquant la raison. Il existe quatre types de raisons. Deux sont énoncées par le nœud d’où l’on est parti, deux autres sont communiquées par le voisin lui-même :
il n’y a pas de session de connexion automatique dans ce navigateur pour le nœud d’où l’on est parti ;
le domaine commun n’est pas le domaine principal du nœud d’où l’on est parti — cela arrive avec un super-nœud qui ne voit le voisin qu’à travers un domaine supplémentaire ;
le voisin connaît ce compte, mais la connexion automatique n’y est pas activée pour lui ;
le voisin n’a pas accepté la session de passage : elle lui est inconnue, a expiré ou a été révoquée.
En pratique, la troisième raison est la plus fréquente : la connexion automatique est désactivée par défaut, aussi est-ce par elle que se termine le passage vers un nœud où le même compte a simplement été recréé. Le bandeau est dessiné par l’administration du voisin ; c’est pourquoi, sur les versions antérieures du voisin, aucune des quatre raisons n’apparaît : un tel voisin ne communique pas les deux siennes et ne comprend pas les deux autres, et le passage se termine par le formulaire de connexion, sans explication. Le bandeau apparaît lorsque l’administration du voisin s’est ouverte, c’est-à-dire déjà après la connexion si elle a été nécessaire ; il se ferme par la croix et ne revient pas après le rechargement de la page.
La connexion automatique est liée à un seul navigateur : la connexion avec le même compte dans un autre navigateur se déroule normalement, mais il n’y aura pas de connexion automatique dans celui-ci. La connexion automatique est interrompue par le bouton « Se déconnecter », ainsi que par la désactivation du commutateur, le changement de rôle, le renommage et la suppression du compte : la session est fermée en quelques secondes après l’enregistrement. Le commutateur est disponible pour un compte de n’importe quel rôle, il convient donc de l’activer en tenant compte des droits de ce compte.
L’émission automatique des certificats — sur l’écran Certificats HTTPS ; le rechargement de TLS sans redémarrage — également dans Maintenance. Les ports des services et la configuration initiale sont décrits dans Réglages initiaux.
Serveur HTTP de diffusion
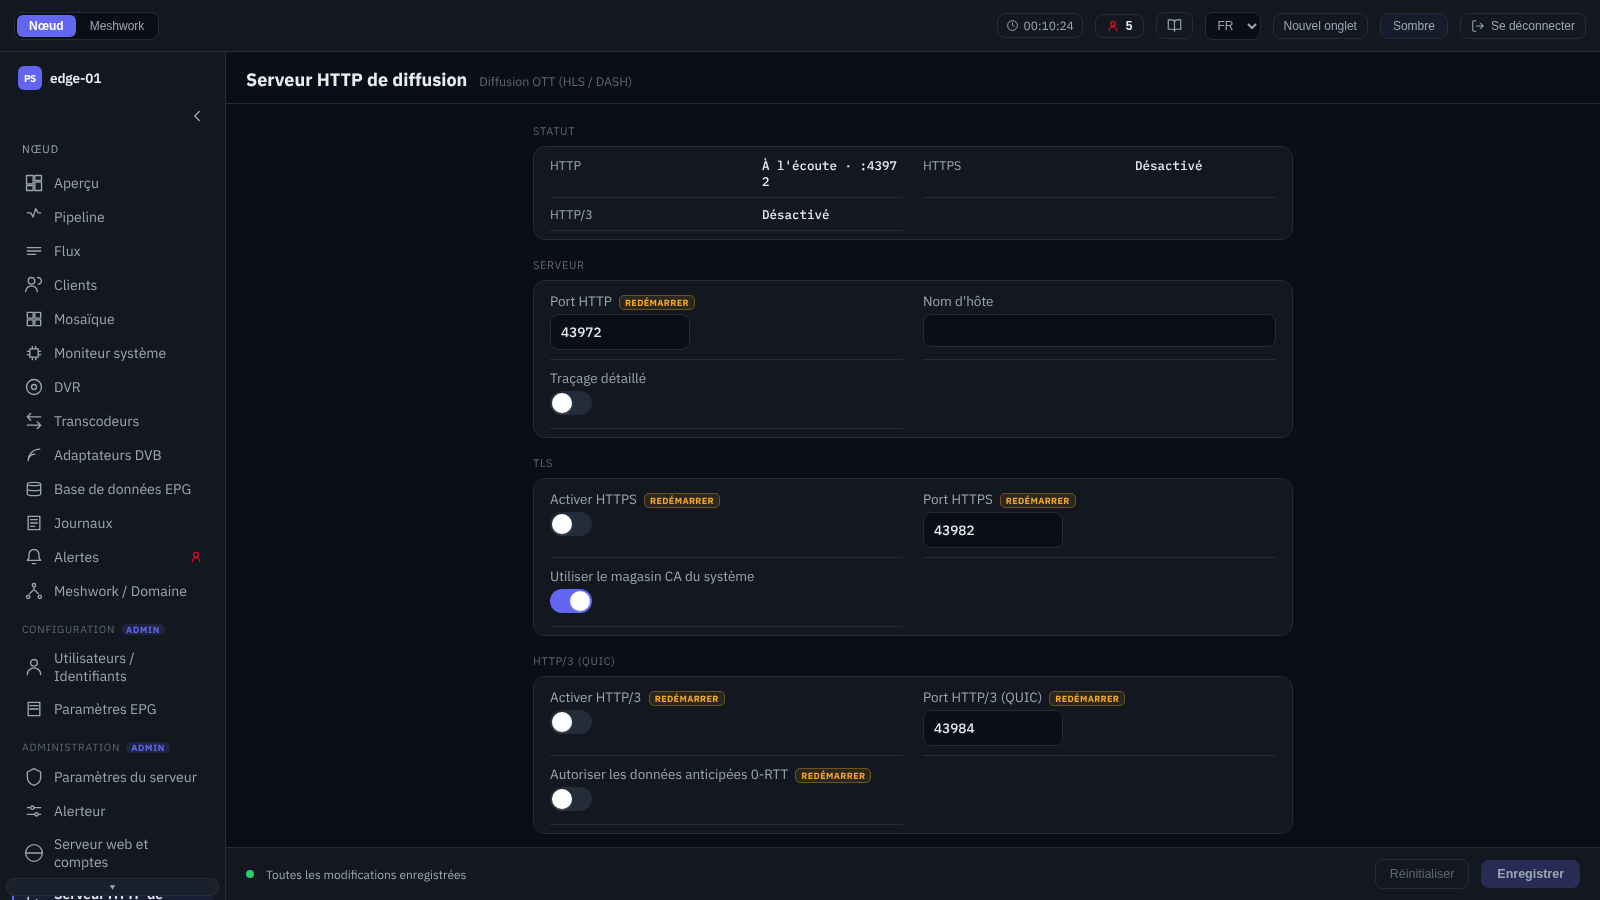
Serveur HTTP de diffusion.
Configuration du serveur HTTP intégré de diffusion des flux (diffusion OTT, playlists et segments HLS/DASH). En haut figure l’état des écouteurs (HTTP, HTTPS, HTTP/3). Sont configurés :
- Serveur
Port HTTP, nom d’hôte, traçage détaillé.
- TLS
Activation de HTTPS avec un port distinct et le choix du magasin CA. Le port et le magasin sont grisés tant que HTTPS est désactivé.
- HTTP/3 (QUIC)
Activation de HTTP/3 sur un port UDP distinct et autorisation des données anticipées 0-RTT ; le port et le 0-RTT sont grisés tant que HTTP/3 lui-même est désactivé. Ce bloc ne dépend pas de HTTPS : HTTP/3 a son propre écouteur, qui prend directement les fichiers du certificat et fonctionne avec HTTPS désactivé. C’est précisément ce que montre le bloc « Statut » : « HTTPS » peut rester sur « Désactivé » alors que « HTTP/3 » fonctionne.
Plus bas se trouve le panneau du certificat TLS courant avec l’import et le rechargement de TLS. Le panneau ne suit que HTTPS ; lorsque HTTPS est désactivé, il reste donc muet même si le même certificat est diffusé par HTTP/3. La diffusion est décrite dans OTT et DVR, le transport HTTP/3 — dans HTTP/3 (QUIC).
Serveur EPG
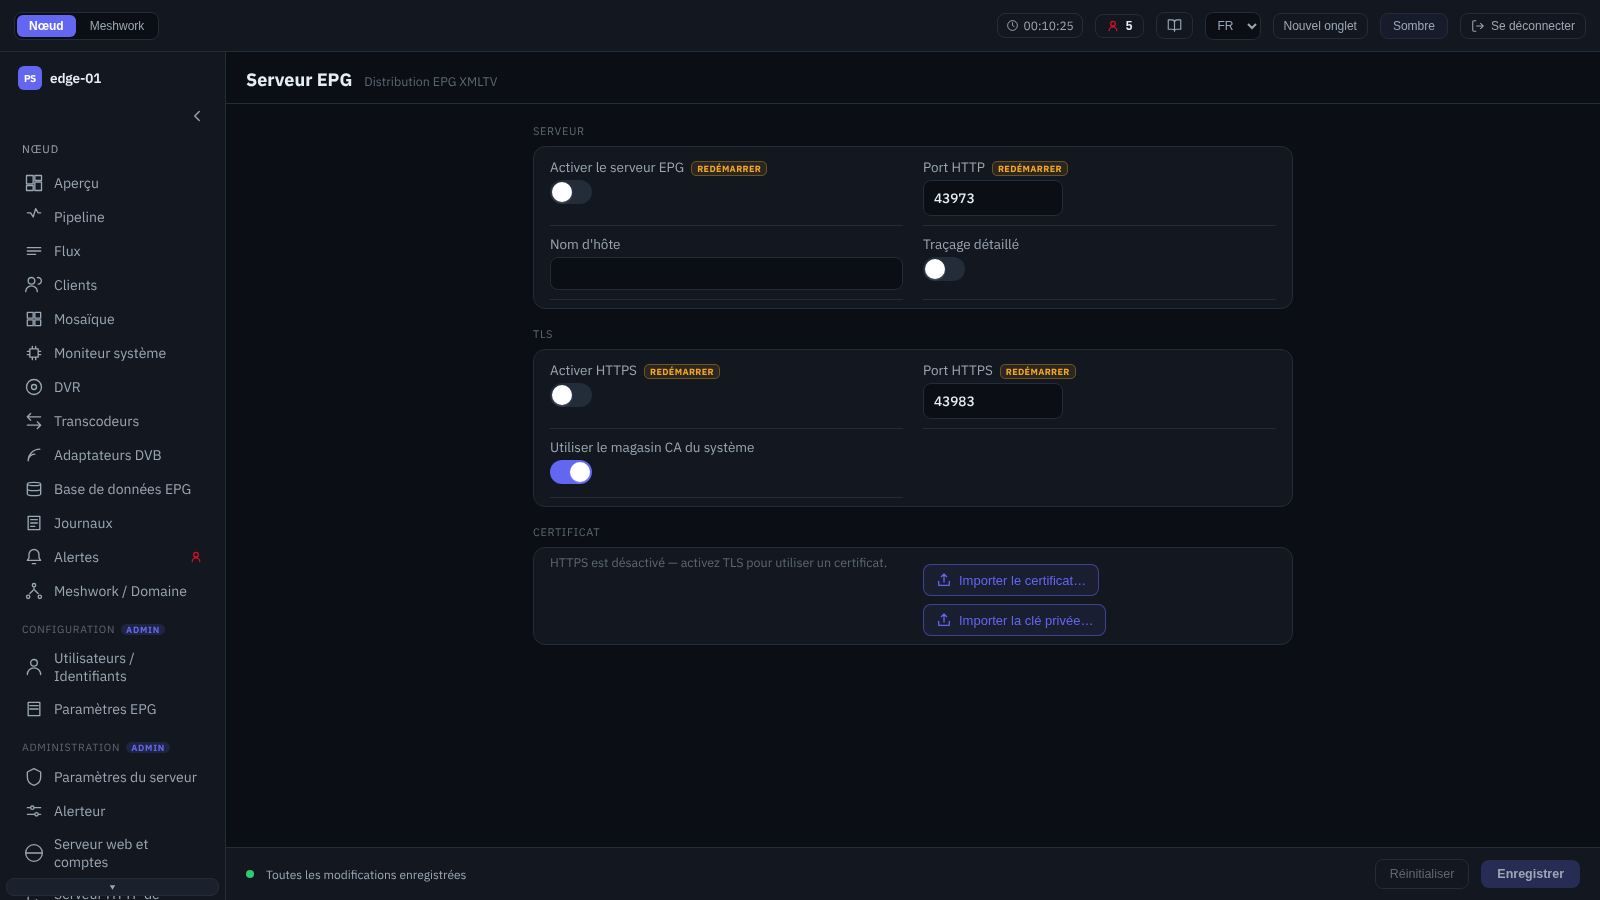
Serveur EPG.
Configuration du service de diffusion de l”EPG (XMLTV) vers des consommateurs externes — middleware et applications. Sont définis l’activation du service, le port, le nom d’hôte et la trace détaillée, HTTPS avec un port distinct et un magasin CA ; un panneau du certificat TLS est également disponible. Le port HTTPS et le magasin CA sont grisés tant que le service est désactivé ou que HTTPS est désactivé. Les comptes d’accès à l’EPG et les ensembles de chaînes se configurent séparément, sur l’écran Paramètres EPG. L’intégration avec les middleware est décrite dans EPG pour middleware OTT.
Certificats HTTPS
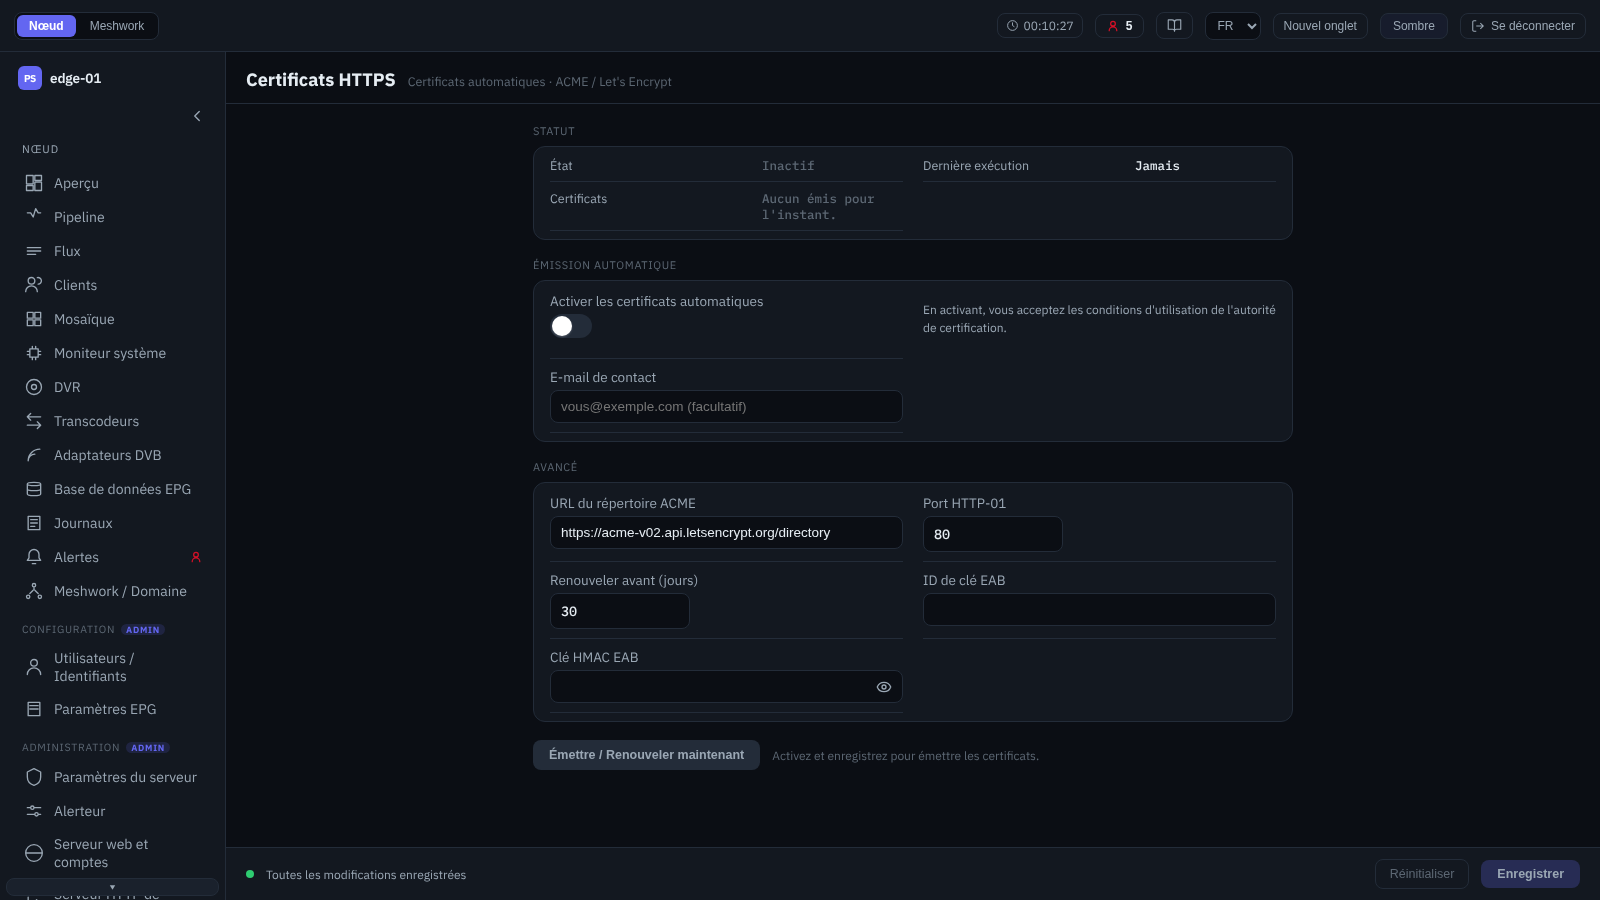
Certificats HTTPS (ACME).
Émission et renouvellement automatiques des certificats TLS via ACME (Let’s Encrypt). En haut s’affiche le statut : état de l’émission, heure de la dernière exécution, compte ACME et liste des certificats émis avec leurs échéances. Sont configurés :
- Émission automatique
Activation et e-mail de contact. L’activation vaut acceptation des conditions de l’autorité de certification.
- Avancé
URL du répertoire ACME, port de validation HTTP-01, délai de renouvellement anticipé et paramètres de liaison de compte externe (EAB).
L’action « Émettre / renouveler maintenant » lance l’émission immédiatement. Les certificats propres se téléversent sur les écrans des services correspondants (Serveur web et comptes, Serveur HTTP de diffusion, Serveur EPG). L’activation de TLS est décrite dans Réglages initiaux.
Stockages DVR
Stockages DVR.
Répertoires de l’archive DVR. Les stockages peuvent être ajoutés, modifiés et supprimés ; pour chacun sont définis le nom, le chemin du répertoire (non modifiable après la création), une note et l’utilisation maximale du disque. Le « Chemin du répertoire » s’écrit sans / final : un chemin se terminant par un séparateur ne sera pas accepté par le nœud (la racine / elle-même fait exception), et le texte du refus arrive du nœud tel quel, en anglais. Le chemin ne peut pas être modifié ; une entrée créée avec un séparateur sur des versions antérieures se corrige donc en la supprimant et en la recréant. Un groupe distinct régit le comportement en cas de manque d’espace : intervalle de purge, délai et troncature en cas de dépassement, réserve d’urgence et hystérésis de purge ; la réserve d’urgence est réservée et n’a aucun effet sur le fonctionnement (Stockages DVR). L’abaissement de la limite d’utilisation tronque l’archive la plus ancienne ; la suppression d’un stockage laisse les fichiers sur le disque, mais les flux rattachés perdent l’accès au VOD. L’occupation courante des disques est visible sur l’écran Moniteur DVR. L’enregistrement et la lecture de l’archive sont décrits dans Stockages DVR et OTT et DVR.
Maintenance
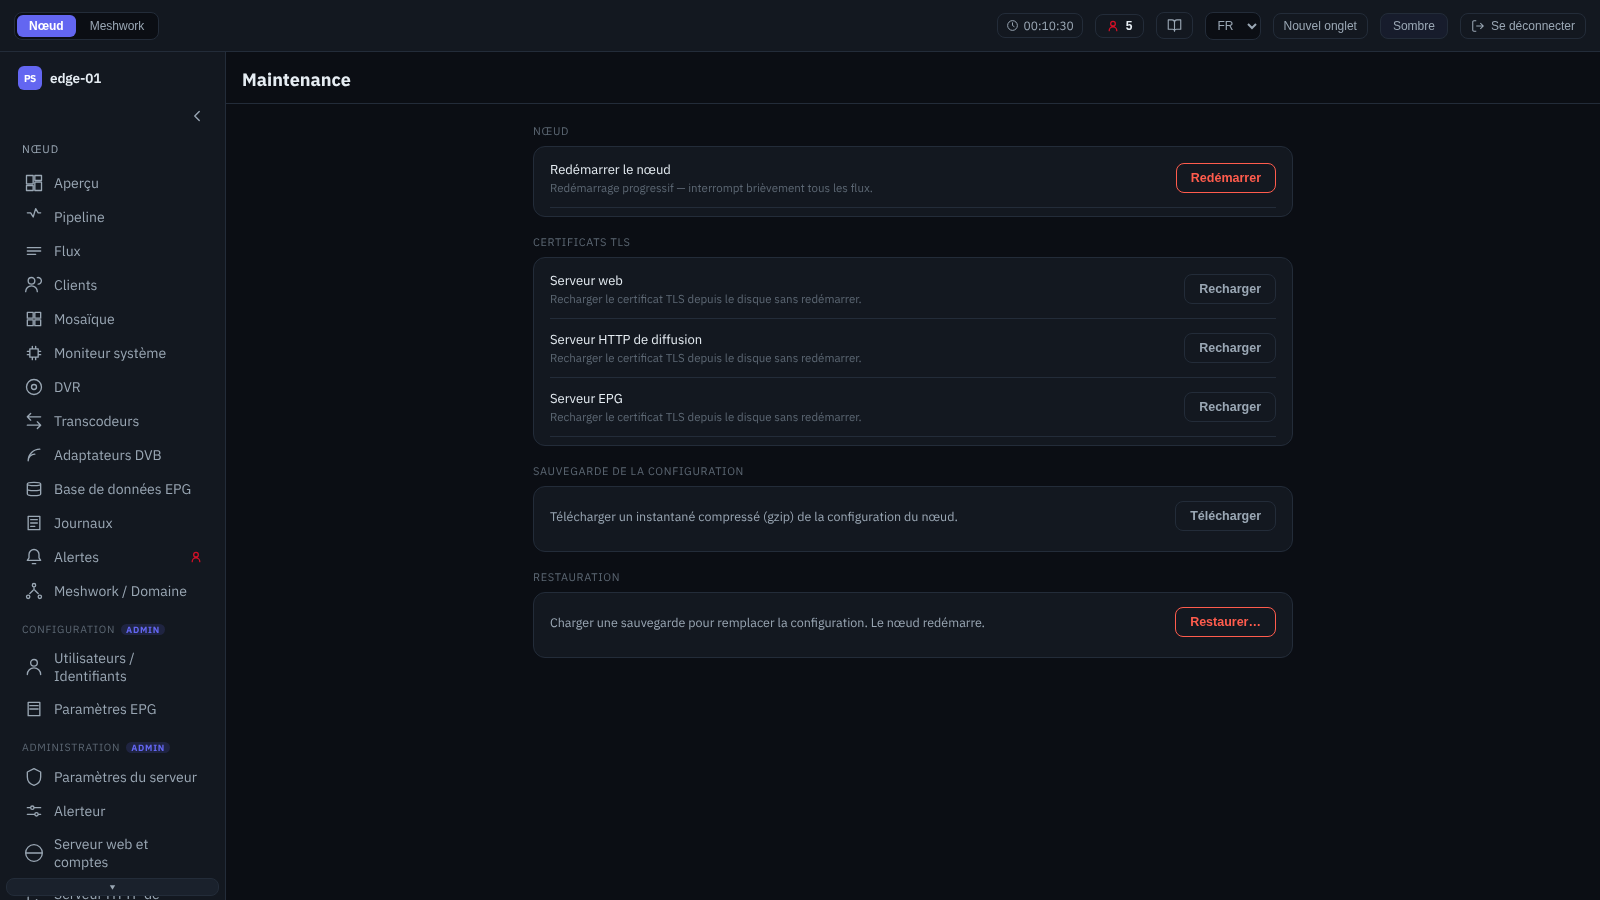
Maintenance.
Opérations de service du nœud, regroupées par sections :
- Nœud
Redémarrage normal du nœud avec confirmation — interrompt brièvement tous les flux.
- Certificats TLS
Relecture du certificat TLS depuis le disque sans redémarrage — séparément pour le serveur web, le serveur HTTP de diffusion et le serveur EPG.
- Sauvegarde de la configuration
Téléchargement d’un instantané gzip de la configuration du nœud.
- Restauration
Téléversement d’une copie précédemment enregistrée : la configuration est remplacée, le nœud redémarre.
Les fichiers et les services sont décrits dans Fichiers et services.
Matériel
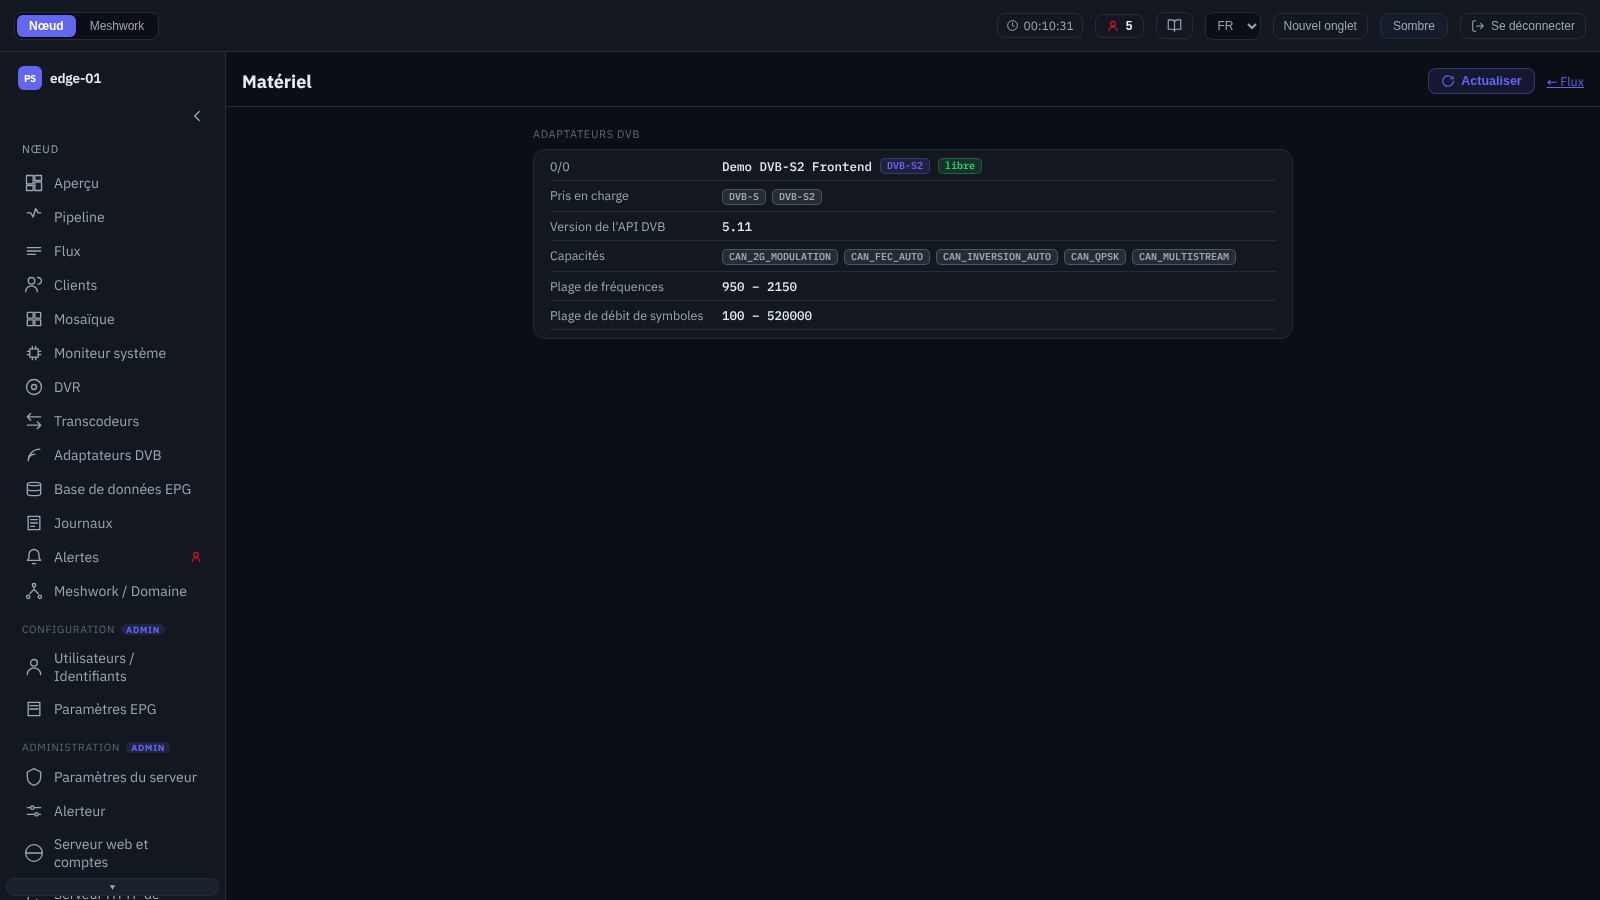
Matériel.
Le matériel de réception détecté et disponible pour le nœud (lecture seule ; le bouton d’actualisation relit la liste). Deux blocs :
- Adaptateurs DVB
Frontends de réception DVB : nom, systèmes de diffusion pris en charge, version de l’API DVB, capacités, plages de fréquences et de débit symbole, indicateur d’occupation.
- Modules CAM
Slots CI/CAM : le module inséré et son modèle, le type et l’état du slot, les identifiants des systèmes CA et l’état de l’abonnement (désembrouillage) par programme.
C’est également ici que les deux types de modules sont distingués, et c’est le seul endroit de l’interface où la différence est nommée explicitement. L’en-tête replié du slot porte une pastille « Modèle A » ou « Modèle B », et le corps déplié une ligne « Modèle » avec la valeur A (sec-pump) ou B (welded) ; la lettre et le mot proviennent du nœud et ne sont pas traduits. Le modèle A est un module distinct par lequel transite l”entrée d’un flux en entier ; il se configure sur l’entrée (CI/CAM sur une entrée de flux). Le modèle B est un module soudé dans le tuner ; il se configure sur l’adaptateur DVB lui-même, par le programme propre de l’adaptateur (Désembrouillage). Ailleurs dans l’interface, la lettre n’est affichée nulle part : l’opérateur qui configure un module les distingue à l’endroit où cela se fait.
La ligne « ID du module » décrit le module lui-même : identifiant du fabricant, code produit et, lorsque le module le communique, type d’application EN 50221 (4A60:0001 · type 1). La ligne est apparue en 2.0.2.362 ; dans la même version, le nœud s’est mis à décoder le nom du module, si bien que les noms cyrilliques n’arrivent plus déformés.
Trois lignes du slot concernent sa réservation : « Réservation CI » avec la valeur « Occupé » ou « Libre », « Détenu par » avec le préfixe de service du détenteur en police à chasse fixe, et « Message du module » avec ce que le module a affiché en dernier. Les lignes n’apparaissent que lorsque le nœud communique une valeur ; un slot libre n’a donc pas de ligne « Détenu par ». À ne pas confondre avec les « libre » et « occupé » du bloc des adaptateurs DVB : là il s’agit du tuner, ici de la réservation d’un slot.
Libération d’un slot. Pour le reste, l’écran « Matériel » sert uniquement à la consultation ; il propose deux actions, toutes deux côte à côte dans le corps du slot déplié, sous toutes les lignes de valeurs. La première est « Libérer ». Le bouton n’est accessible qu’à l’administrateur. Un module de modèle B n’en a pas du tout : un tel slot ne détient pas de réservation, et l’appel serait de toute façon refusé. Lorsque personne ne détient le slot, le bouton est visible mais indisponible, et la raison est indiquée à côté : « Rien à libérer : aucune entrée ne détient le slot. ». Sur un nœud plus ancien que 2.0.2.361, l’action n’existe pas.
La fenêtre de confirmation « Libérer le slot CI ? » indique aussi l’ordre des opérations : « Le slot est détenu par {holder}. Retirez d’abord cam-device sur cette entrée : une entrée en fonctionnement reprendra le slot en deux secondes environ. L’appel lui-même peut prendre quelques secondes. ». Il faut le lire au pied de la lettre : la libération ne tient pas. Une entrée en fonctionnement reprendra le slot presque aussitôt ; on retire donc d’abord le slot sur l’entrée et on ne libère qu’ensuite. L’appel prend effectivement une ou deux secondes, le temps que le nœud arrête l’échange de données avec le module ; pendant ce temps, le bouton indique qu’il est occupé.
Il y a quatre issues. Si le slot a été libéré, la fenêtre se ferme, « Le slot CI a été libéré. » apparaît et la liste des slots est relue. Si personne ne détenait le slot, c’est aussi un succès : la fenêtre se ferme avec le message « Personne ne détient le slot. ». Si le slot change de détenteur à cet instant, la fenêtre reste ouverte avec le message « Le slot change de détenteur à cet instant. Réessayez dans un instant. », de sorte qu’un seul clic suffit à recommencer. En cas de tout autre refus, la fenêtre reste ouverte et affiche le message du nœud lui-même, ou, si le nœud n’en a pas envoyé, le message « Le slot CI n’a pas pu être libéré. ».
La réception DVB est décrite dans Récepteur DVB et Adaptateurs, l’utilisation des CAM et le désembrouillage — dans Désembrouillage. Les périphériques de transcodage détectés sont affichés sur l’écran À propos.
Licence
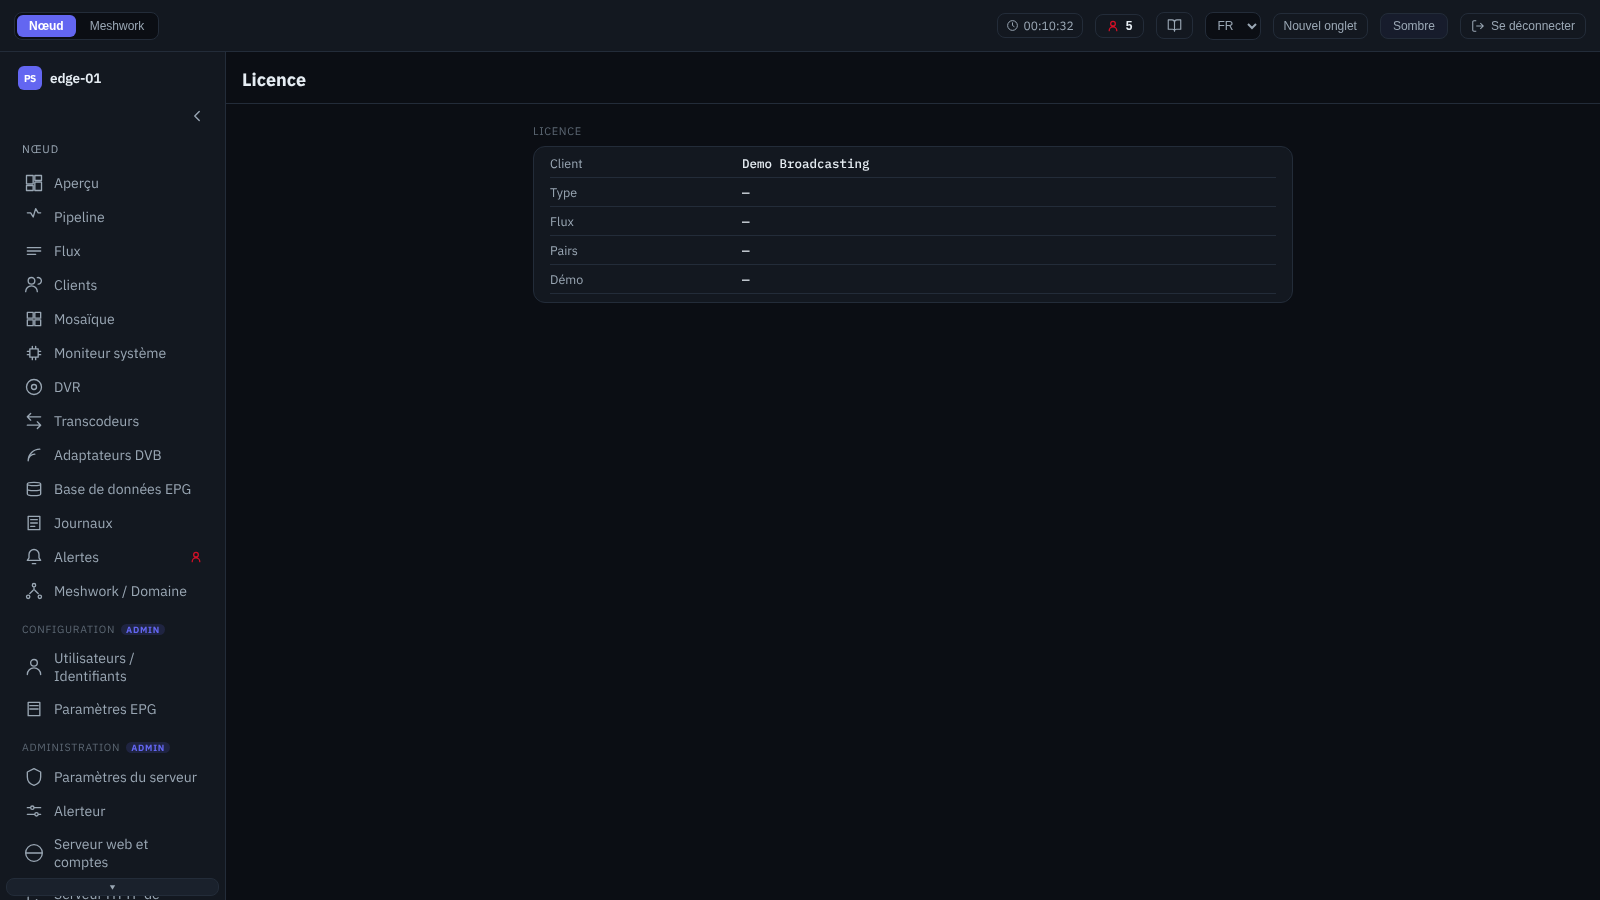
Licence.
Informations sur la licence du nœud : client, type de licence, format de la clé, début de validité et temps sous licence ; lorsque le nœud communique l’identifiant et le type de la clé, le bloc HASP est affiché. Les limites affichées sont ce que la licence autorise, et non ce que le nœud consomme à l’instant ; un paramètre sans limite n’est pas affiché du tout. Dans la version de démonstration, les mêmes lignes décrivent ses propres plafonds intégrés, et non une licence. C’est ce qu’indiquent l’indicateur « Démo » et la note de la section « Attributs de licence » : contrairement aux attributs d’une licence, ces plafonds limitent réellement le nœud. L’activation permanente par clés SL/HL est décrite dans Activation permanente ; le comportement à l”expiration de la licence — dans À l’expiration de la licence annuelle ou d’essai.
La section « Activation » fonctionne sur un nœud doté du système de protection, que la clé soit logicielle ou USB. Si le nœud n’a pas de données d’activation, la section l’indique et n’affiche aucun bouton ; c’est un état normal, et non une erreur.
« Données client » — l’export de l’état de la clé pour le fournisseur : « Télécharger le fichier C2V » enregistre un fichier nommé d’après l”identifiant de la clé, « Copier le C2V » place le même contenu dans le presse-papiers. Le nœud n’envoie rien vers l’extérieur à cette occasion : les deux actions ne font que remettre à l’opérateur un seul et même texte. Si le navigateur a refusé l’accès au presse-papiers, l’interface le signale ; le téléchargement fonctionne toujours.
« Activer la licence » — l’application de la clé V2C envoyée par le fournisseur : « Téléverser le fichier V2C… » ouvre le sélecteur de fichier, « Coller le V2C… » — un champ pour coller le texte. Le bouton « Activer » ne devient actif qu’une fois le fichier choisi ou le champ rempli.
L’application de la clé redémarre le nœud : quelques secondes après que la clé a été acceptée, le service part en redémarrage. Ce redémarrage ne peut pas être différé, et les fenêtres d’activation en avertissent à l’avance. Tant que le nœud est indisponible, l’interface maintient un écran d’attente et revient d’elle-même dès que le nœud est remonté.
Si la clé est refusée, la fenêtre reste ouverte et affiche le message du nœud lui-même. C’est bien lui qu’il faut lire : les refus sont de natures diverses, et leurs conséquences aussi. La clé peut n’avoir pas convenu du tout : rien n’a alors changé sur la clé. Mais la clé peut aussi avoir déjà été écrite et le refus n’arriver qu’ensuite. C’est ce qui se produit lorsque le nœud n’a pas pu relire ce qu’il avait écrit et lorsque la licence obtenue s’est avérée expirée. L’écran de licence ne se relit pas de lui-même : pour voir ce qui se trouve désormais sur la clé, il faut rouvrir la page.
Deux refus sont plus dangereux que les autres, et il ne faut pas les lire comme « il ne s’est rien passé » : le nœud indique que la licence a été appliquée mais est déjà expirée, ou qu’elle a été appliquée mais jugée non authentique (le texte, comme toutes les réponses du nœud ici, arrive en anglais). Dans les deux cas, une licence inutilisable se trouve déjà sur la clé, et un nœud porteur d’une telle licence part de lui-même en redémarrage et ne remonte pas. L’un ou l’autre de ces deux refus signifie qu’il faut une autre clé, et tout de suite.
Le transfert de la licence vers un autre nœud n’est pas prévu dans l’interface ; il est effectué, tout comme l’application d’une mise à jour et l’export du C2V depuis la ligne de commande, par l’utilitaire pss_lic (PSS Lic Perfect Streamer Toolkit v2.1 — licence du nœud).
À propos
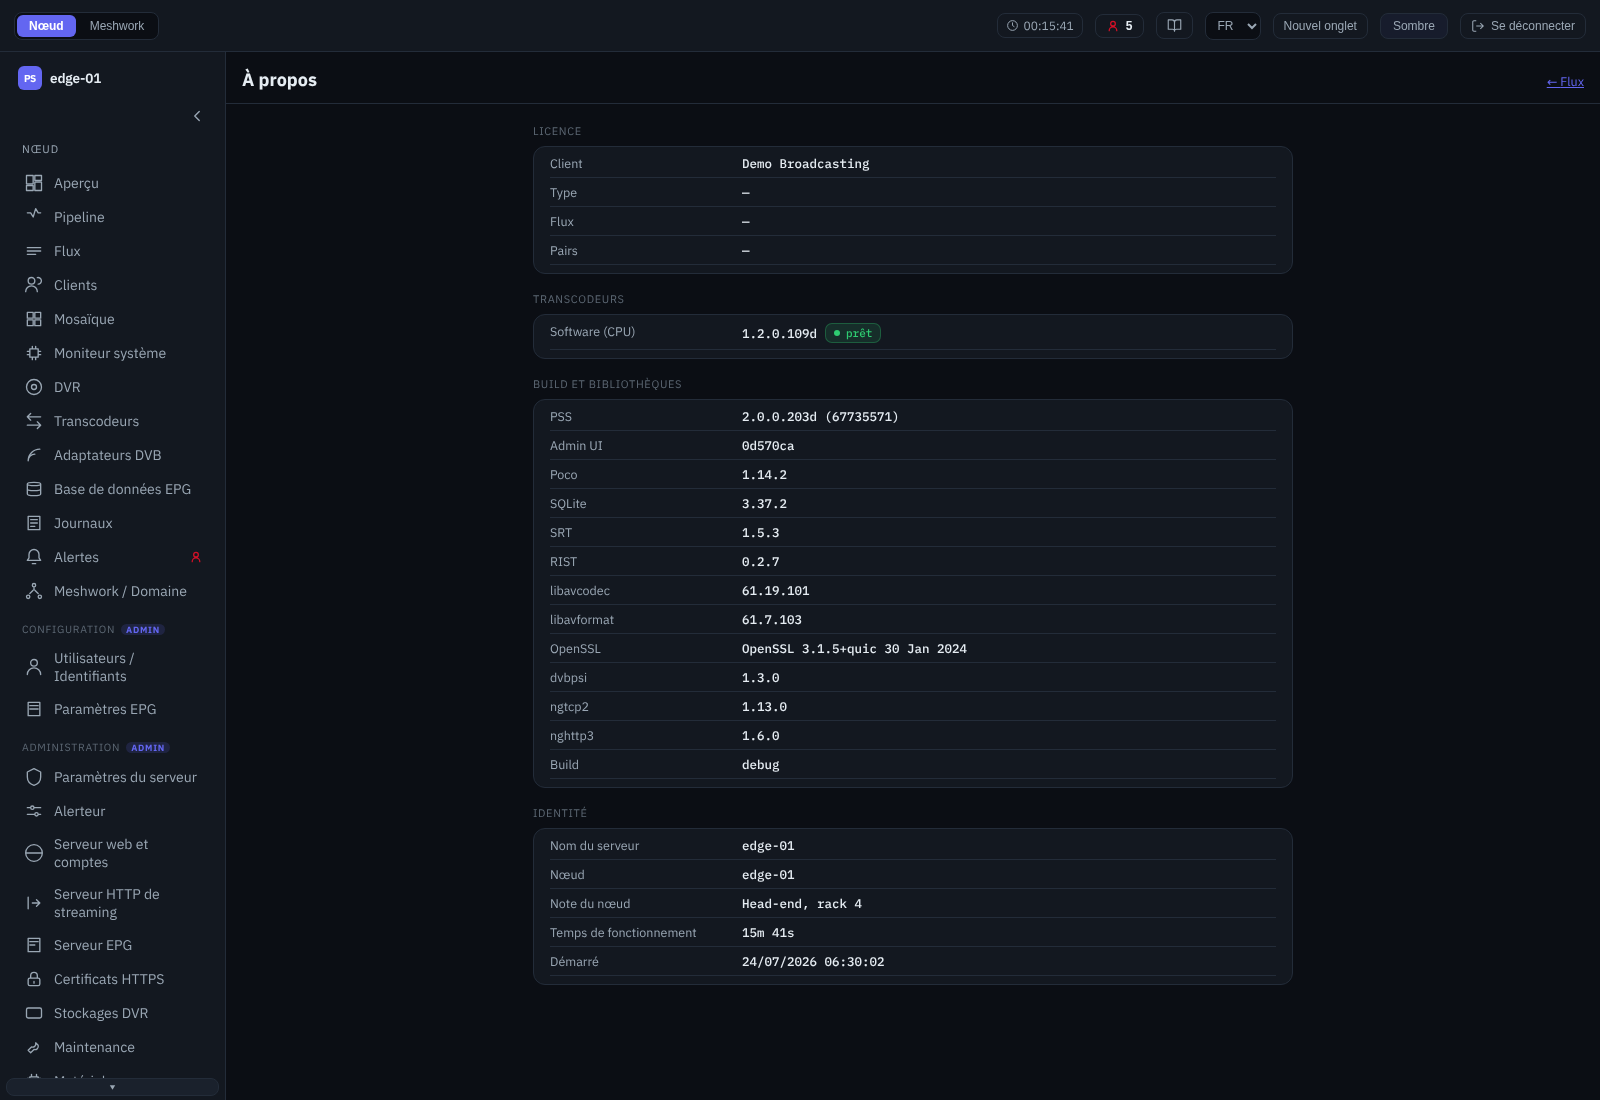
À propos.
Synthèse du système, regroupée par sections :
- Licence
Informations succinctes sur la licence — les détails sur l’écran Licence.
- Transcodeurs
Les backends de transcodage détectés : type, version du module exécutable, disponibilité et liste des périphériques. L’installation des paquets du transcodeur — dans Transcodeurs, le choix du backend — dans Backends et codecs.
- Build et bibliothèques
Version du build PSS et versions des bibliothèques intégrées, type de build.
- Identité
Nom du serveur, nœud et sa note, compte courant, temps de fonctionnement et instant de démarrage, restriction par IP source.
La documentation peut aussi s’ouvrir depuis la barre commune de l’interface (Barre commune).