Configuración
El grupo Configuración del área «Nodo» reúne los ajustes que no corresponden a los servicios de servidor: las cuentas de acceso y el subsistema de guía electrónica de programas (EPG). Las pantallas del grupo están disponibles para el rol de administrador.
Usuarios / Inicios de sesión
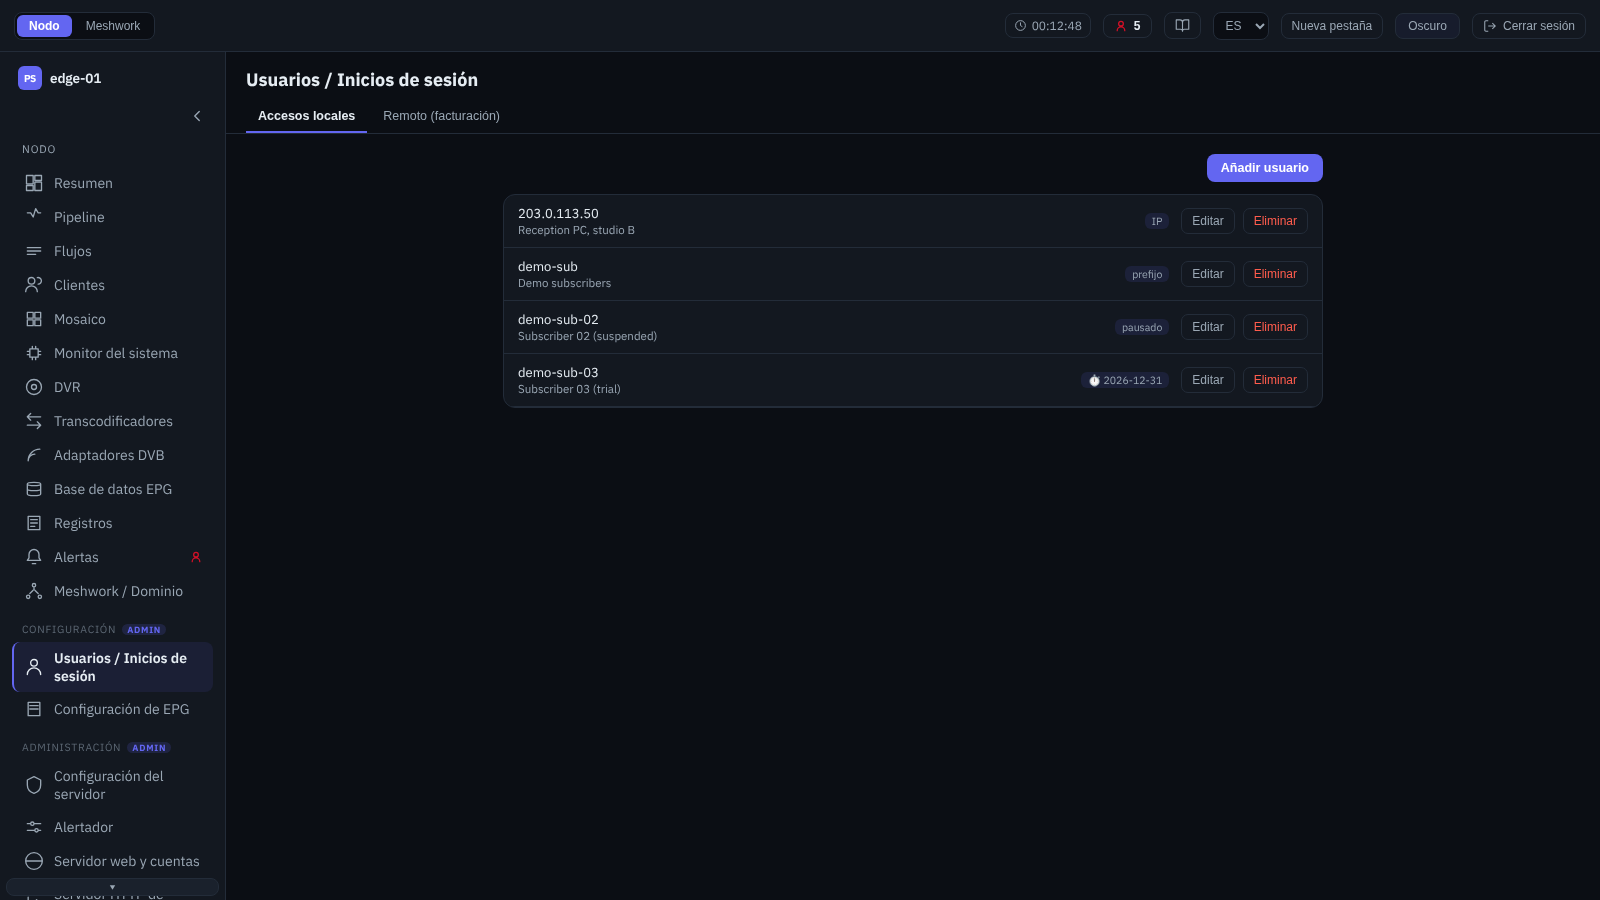
Usuarios e inicios de sesión.
Gestión del acceso de los receptores de flujos al nodo. La pantalla contiene las pestañas:
- Accesos locales
Logins locales de los receptores de flujos — clientes de la distribución OTT y de los protocolos peer. Para cada uno se definen el usuario y la contraseña, o bien «Cuenta de dirección IP» (campo «Dirección IP / CIDR»; se admiten una dirección única y rangos), «Flujos permitidos» (lista vacía — se permiten todos), los límites de conexiones simultáneas por protocolo (PS1, SRT, HTTP/HLS), «Fecha de caducidad», la pausa y «Usuario de prefijo» para la integración con middleware (12. Integración con middleware). Las cuentas de acceso a la interfaz web y sus roles se configuran en la pantalla «Servidor web y cuentas» (Servidor web y cuentas); los roles se describen en Acceso y roles.
- Remoto (facturación)
Autorización de los receptores de flujos mediante un sistema externo: en lugar de la comprobación local, el login se confirma con una solicitud HTTP a un servidor de terceros. En la parte superior de la pestaña se encuentra la tarjeta «Servicio de facturación» con el parámetro «Intervalo de solicitud de facturación (s)». Debajo está la lista ordenada «Servidores de facturación»; al comprobar un login, los servidores se consultan en el orden de la lista (el orden se establece arrastrando y, en una pantalla estrecha, con las combinaciones
Alt+↑yAlt+↓, véase Uso con el teclado). Para un servidor se definen «Nombre», «URL», la contraseña, «Tiempo de espera (s)», «Contabilidad de sesión», «Prefijo de acceso» y «Sufijo de acceso», mientras que el «Conector» con el valor «Universal (HTTP)» describe por completo el intercambio: la plantilla de la solicitud HTTP (query, cuerpo, «Content-Type», encabezados con sustituciones de plantilla del login, la contraseña, la IP, etc.) y el análisis de la respuesta (el campo «Formato de respuesta», con los valores código de estado HTTP, cuerpo JSON o cuerpo XML, así como las rutas al indicador de éxito y al motivo del rechazo). «Traza» activa el registro del intercambio. El «Usuario de prefijo» como alternativa integrada a la facturación externa se describe en 12. Integración con middleware.
Usuario: añadir y editar
Ventana para crear y editar un login local de receptor de flujos; se abre con el botón «Añadir usuario» o con «Editar» en la fila de la lista de la pestaña «Accesos locales». Campos:
«Usuario» y «Contraseña» — login local ordinario; al editar, una contraseña vacía conserva la actual. El indicador «Cuenta de dirección IP» sustituye el par «usuario — contraseña» por el campo «Dirección IP / CIDR» (dirección única o rango), y «Usuario de prefijo» activa el modo de integración con middleware (12. Integración con middleware).
«Flujos permitidos» — los flujos y los conjuntos adaptativos a los que el login local tiene acceso; una lista vacía no impone restricciones: están permitidos todos. La lista solo permite: no se puede prohibir un flujo concreto, únicamente cabe no incluirlo en la lista; para cerrar el acceso por completo está el estado «Protocolo prohibido» en los límites de conexiones, pero este cierra un protocolo, no un flujo suelto. Un flujo eliminado permanece en la lista como una fila muerta: la interfaz la muestra tachada y la quita al guardar, mientras que una edición a través de la API, sorteando la interfaz, se rechaza por completo a causa de esa fila. Mientras esa fila no se quite, en el login local no se puede cambiar ni siquiera la nota. Si al iniciarse el nodo no queda ningún flujo existente de la lista, el login local no recibe ningún flujo, en lugar de todos.
«Máx. conexiones, PS1», «Máx. conexiones, SRT» y «Máx. conexiones, HTTP/HLS» — límites separados de conexiones simultáneas para cada uno de los protocolos de distribución. Cada uno de ellos tiene tres estados: «Sin límite», «Protocolo prohibido» (por ese protocolo el login local no se atiende en absoluto) y «Como máximo» con un número. La prohibición se guarda como cero y también significaba prohibición en las compilaciones anteriores, de modo que el sentido de los ajustes guardados no cambia tras la actualización; un estado «Sin límite» propio no existía antes de 2.0.1.263, se representaba con un número deliberadamente grande, y esos logins locales siguen funcionando. El límite de HTTP/HLS se cuenta por separado para la distribución directa de MPEG-TS y para las sesiones OTT, cada conjunto hasta el número indicado. Ambos se comportan de distinta manera: una conexión de distribución directa por encima del límite se rechaza, mientras que una sesión OTT nueva desaloja aquella de las sesiones anteriores de ese login que más tiempo lleva inactiva.
«Fecha de caducidad» y «Pausado» — desactivación planificada o temporal del acceso sin eliminar el login local.
«Nombre visible» y «Nota» — para el registro propio del operador; no afectan al acceso.
El límite de HTTP/HLS establecido rige también para la distribución directa de MPEG-TS: en las compilaciones anteriores la limitaba solo con el valor 1, de modo que allí donde el límite se fijó en su día con holgura y nunca se comprobó, tras la actualización las conexiones sobrantes empezarán a recibir un rechazo.
Lo que ocurre con las sesiones en curso de un login local al editarlo depende de qué haya cambiado exactamente. La lista de flujos permitidos rompe sesiones solo allí donde ha retirado el acceso: añadir un flujo a una lista no vacía y volver a una lista vacía no tocan a nadie, mientras que estrechar la lista cierra las sesiones PS1 y SRT en los flujos que la lista ya no permite. También cuenta como estrechamiento introducir el primer flujo en una lista vacía: hasta entonces estaban permitidos todos. Para HTTP/HLS la desconexión sigue siendo común a todo el login local: una sesión OTT se autoriza de nuevo y continúa desde la siguiente petición del reproductor si el acceso al flujo se ha mantenido, mientras que una conexión de distribución directa de MPEG-TS se cierra y el receptor la abre de nuevo por su cuenta. Reducir el límite de conexiones, incluido el paso de «Sin límite» a un número, cierra en ese protocolo todas las sesiones del login local, y no solo las sobrantes; aumentar el límite y pasar a «Sin límite» no tocan ninguna. Poner en pausa y escribir una «Fecha de caducidad» ya pasada cierran todas las sesiones del login local de golpe, mientras que la fecha cumplida por sí sola no las rompe: solo rechaza el siguiente inicio de sesión, y las sesiones ya iniciadas se mantienen hasta que el receptor se desconecte por su cuenta. En las compilaciones anteriores a 2.0.1.263 cualquier edición de la lista de flujos permitidos desconectaba el login local por completo en todos los protocolos, incluidos los flujos a los que la edición no afectaba.
Las cuentas de acceso a la interfaz web y sus roles no se definen aquí, sino en la pantalla «Servidor web y cuentas» (Servidor web y cuentas).
Ajustes de EPG
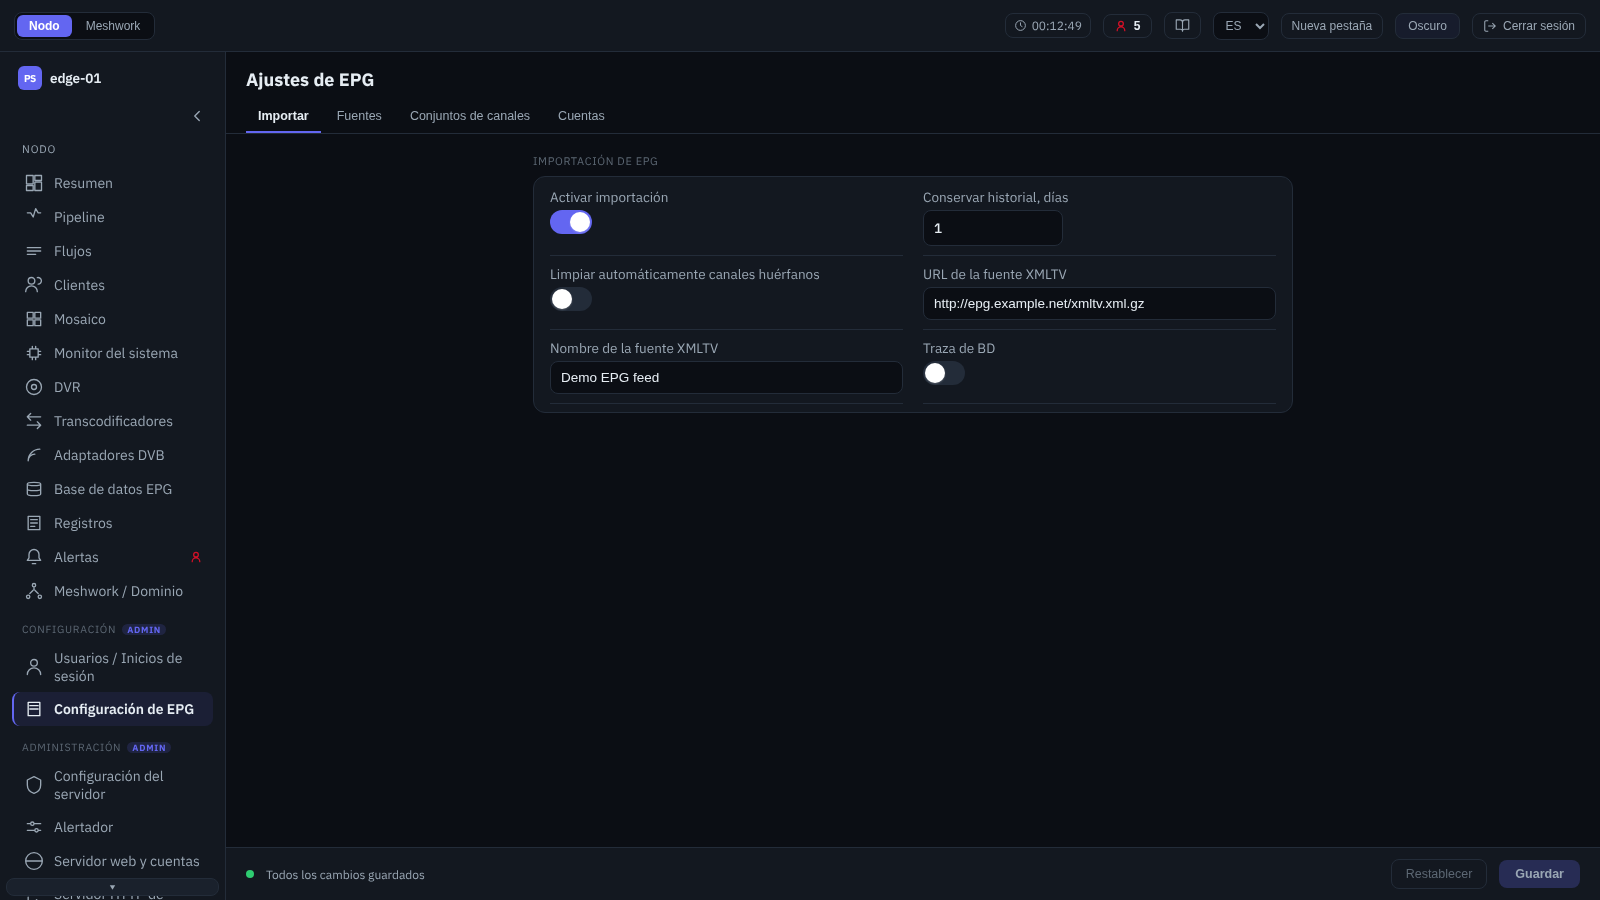
Configuración de EPG (importación).
Configuración de la guía electrónica de programas: de dónde se obtienen los datos y cómo se distribuyen. La consulta de la guía acumulada se ha trasladado a una pantalla aparte, «Base de datos EPG» (Base de datos EPG). La pantalla contiene las pestañas:
- Importar
Parámetros generales de la importación de la guía de programas: «Activar importación», «Conservar historial, días» (cuántos días se conservan los eventos pasados), «Limpiar automáticamente canales huérfanos», así como «URL de la fuente XMLTV» y «Nombre de la fuente XMLTV» de la fuente externa principal. La importación de EPG en conjunto se describe en Importación de EPG/XMLTV.
- Fuentes
Lista de fuentes XMLTV externas. Para cada una — «Nombre», «URL / ruta de la fuente», el indicador «Activada», «Intervalo de actualización, s», «Codificación del contenido» (detección automática o GZip forzado), las credenciales y Cookies para recursos web restringidos y «Guardar copia descargada» para diagnóstico (Configuración de las fuentes). Desde la versión 2.0.2.419, tras «Intervalo de actualización, s» está el campo «Tiempo de espera de descarga, s»: de 0 a 3600, 0, 30 segundos; un valor fuera de rango impide guardar la fuente.
- Conjuntos de canales
Conjuntos con nombre que agrupan canales para su entrega a consumidores externos. En la pestaña se crea el conjunto (nombre y nota), y su composición, es decir, qué canales lo forman, se define en la base de datos EPG (Base de datos EPG). El uso de los conjuntos durante la entrega se describe en EPG para middleware OTT.
- Cuentas
Acceso de consumidores externos al servidor EPG integrado — la descarga de XMLTV. Para una cuenta se definen el usuario y la contraseña, el «Conjunto de canales» (determina la composición de la entrega; sin conjunto la entrega está vacía), «Fecha de caducidad», «IP permitida» y el indicador «Pausado». Desde la versión 2.0.2.419, tras el campo «Conjunto de canales» está el interruptor «Todos los canales en /xmltv-src» (desactivado por defecto): con él, la exportación completa entrega todos los canales de las fuentes seleccionadas y no solo el conjunto; la entrega habitual
/xmltvno lo tiene en cuenta. La entrega de XMLTV se describe en Entrega de XMLTV y Exportación completa con datos de vinculación.
El subsistema EPG en conjunto (la generación de EIT y la distribución para middleware OTT) se describe en EPG/EIT.